Aficiones · Seguridad
Investigación
Seguridad ofensiva, laboratorios de red-teaming, hardware DIY y microservicios privados
Para construir infraestructuras verdaderamente resilientes debes comprender con exactitud quirúrgica cómo se descubren, explotan y mitigan las vulnerabilidades.
- Seguridad
- Red Teaming & Hardening
- Práctica
- HackTheBox & Bug Bounty
- Hardware DIY
- SBCs, ESP32 y Sensores
- Privacidad
- Domótica & Self-Hosting
La curiosidad como motor: Destripar cómo funcionan las cosas
Más allá del trabajo diario con clientes, dedico una parte sustancial de mi tiempo libre a la investigación técnica independiente. Desde mis primeros pasos en la informática, nunca me bastó con que un sistema simplemente "funcionara"; necesitaba entender qué ocurría bajo el capó a nivel de red, de kernel y de ensamblador.
Esta faceta se divide en dos grandes ramas complementarias: la ciberseguridad ofensiva y el hardening por un lado, y la experimentación con hardware físico, IoT y domótica por el otro.
Ciberseguridad: Red Teaming y Hardening
La seguridad informática no se puede aprender de forma puramente teórica en manuales estáticos; requiere enfrentarse a entornos reales, vectores de ataque modernos y configuraciones complejas:
- Laboratorios prácticos (Hack The Box, TryHackMe): Resolución continua de máquinas vulnerables simuladas, poniendo a prueba técnicas de enumeración, explotación web (SQLi, SSRF, IDOR, inyecciones de comandos), elevación de privilegios en Linux/Windows y pivotaje en redes internas.
- Bug Bounty y auditorías web: Aplicar herramientas como Burp Suite Professional, nmap, sqlmap y scripts personalizados en Python para auditar aplicaciones web y detectar fallos de configuración antes de que puedan ser explotados maliciosamente.
- Hardening defensivo: Toda la experiencia adquirida en el lado ofensivo (Red Team) la traslado directamente a mis despliegues de producción: políticas estrictas de Content Security Policy (CSP), configuración avanzada de cortafuegos (iptables/nftables), bastionado de servidores SSH con autenticación por clave y redes privadas malladas tipo Tailscale/WireGuard.
Hardware DIY, Domótica y Microservicios Caseros
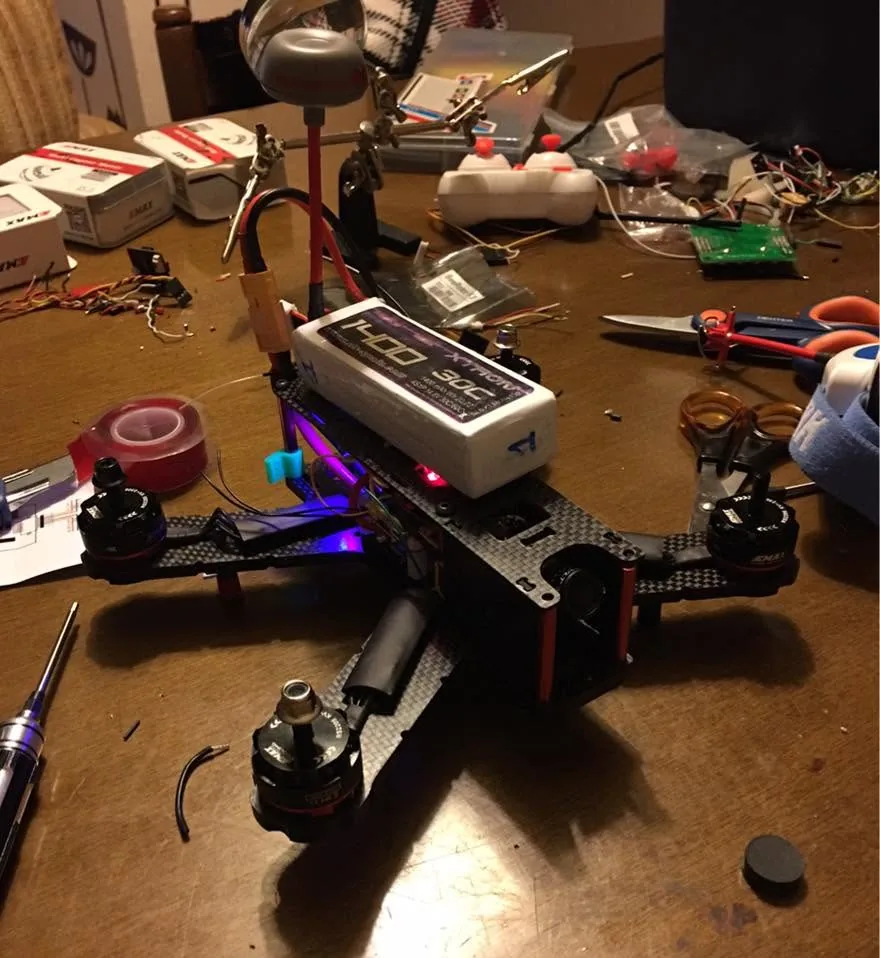
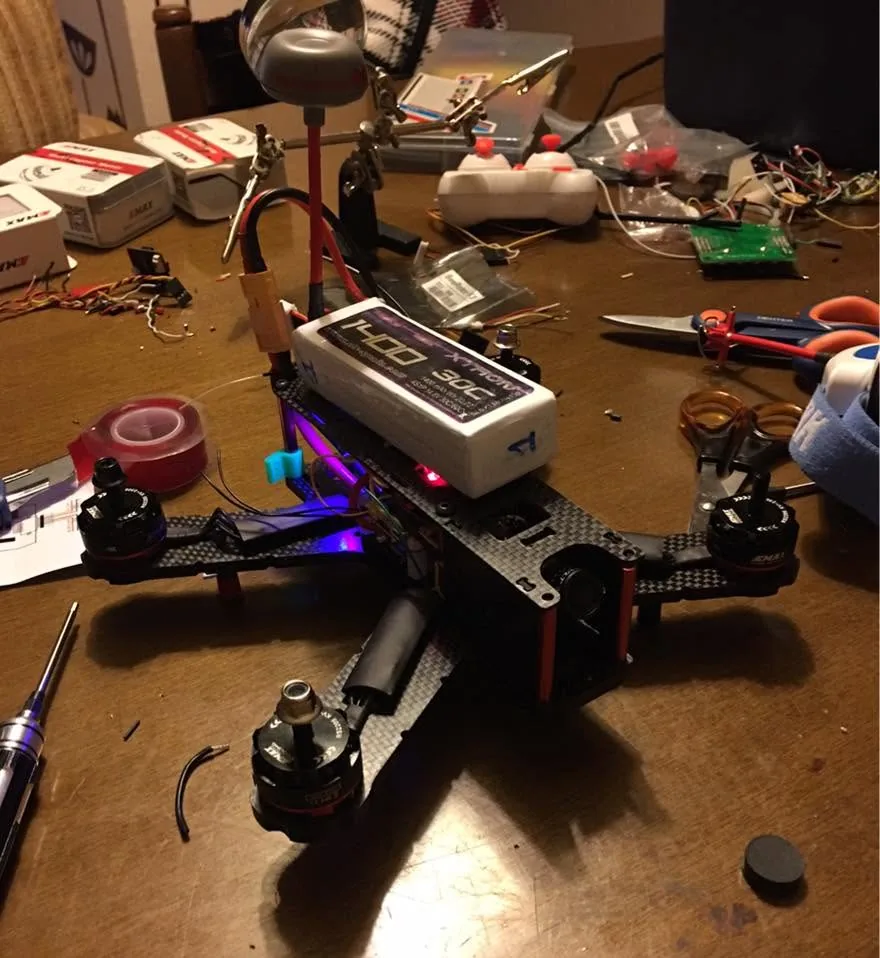
Mi mesa de trabajo suele estar rodeada de placas de desarrollo, sensores electrónicos y cables Dupont:
- Laboratorio doméstico (Home Lab): Servidores de bajo consumo basados en microcomputadores (Raspberry Pi y mini-PCs x86) ejecutando contenedores Docker y microservicios locales aislados mediante reverse proxies seguros.
- Domótica de código abierto con Home Assistant: Automatización integral de iluminación, climatización, monitorización energética y seguridad física mediante protocolos Zigbee y MQTT, manteniendo todos los datos y la lógica de control dentro de la red local sin depender de nubes de terceros.
- Microcontroladores ESP32 y sensores ambientales: Soldadura, programación de firmware en C++/MicroPython y diseño de circuitos propios para recopilar telemetría ambiental (temperatura, humedad, calidad del aire) y transmitirla a bases de datos de series temporales (InfluxDB) con paneles en Grafana.
El valor del conocimiento aplicado
Esta pasión constante por la investigación me mantiene en la vanguardia técnica. Cuando surge una nueva vulnerabilidad de día cero (0-day) en un servidor web o cuando un cliente necesita una solución de monitorización atípica, la experiencia acumulada en estas horas de laboratorio me permite actuar con solvencia, rapidez y criterio fundamentado.
Galería
Desliza con el dedo para recorrer las 4 fotos →